Hva er en DNS-server?
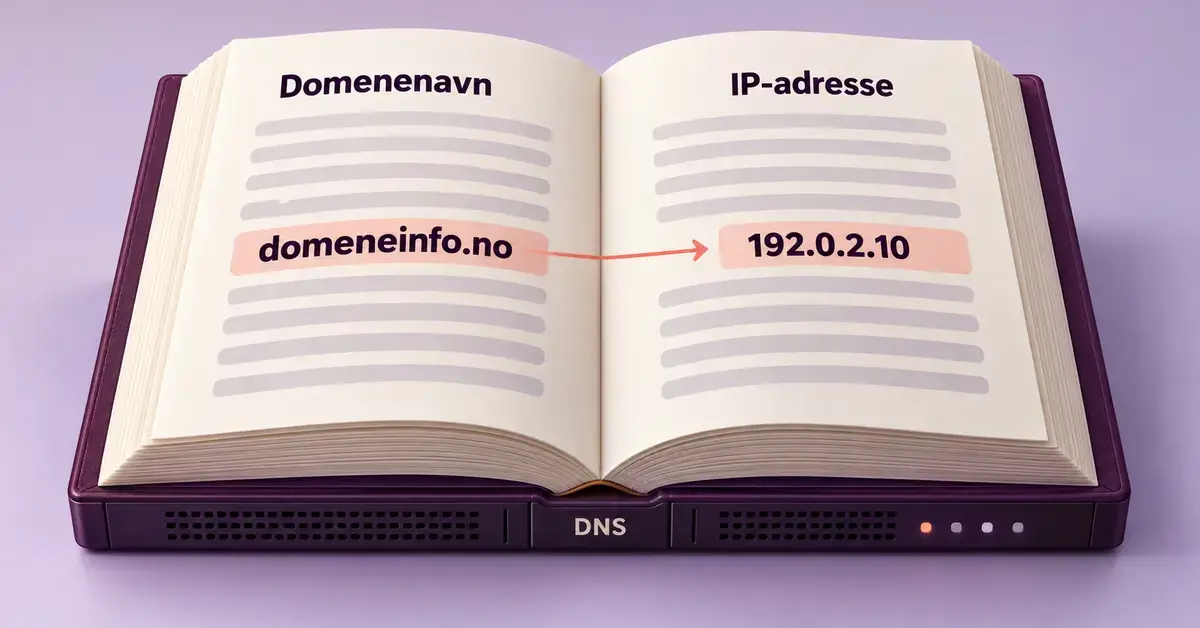
En DNS-server er datamaskinen som oversetter et domenenavn du skriver inn, som domeneinfo.no, til den IP-adressen nettsiden faktisk ligger på. Uten denne oversettelsen måtte du husket lange tallrekker for hver nettside du besøker. DNS står for Domain Name System, og systemet omtales ofte som «internettets telefonkatalog»: du slår opp et navn, og får tilbake adressen maskinene bruker for å finne hverandre. I denne guiden går vi gjennom hva en DNS-server er, hvordan et oppslag skjer steg for steg, hvilke typer poster som finnes, hvordan du bytter DNS-tjener, og hvilke sikkerhetshensyn du bør kjenne til.
Viktige punkter
- Hva: En DNS-server oversetter domenenavn (som domeneinfo.no) til IP-adresser som maskiner bruker for å finne hverandre.
- Hvorfor: Mennesker husker ord lettere enn tall; DNS gjør nettet brukervennlig.
- Struktur: DNS er ikke én server, men et distribuert hierarki: resolver → rotserver → TLD-tjener → autoritativ tjener.
- Poster: De vanligste er A, AAAA, CNAME, MX, TXT og NS.
- Cache og TTL: Svar mellomlagres; TTL bestemmer hvor lenge, og forklarer hvorfor endringer kan ta timer.
- Sikkerhet: Kjenn til DNS-hijacking og cache poisoning; DNSSEC og kryptert DNS (DoH/DoT) øker tryggheten.
Hva er en DNS-server, egentlig?
En DNS-server er en tjener som lagrer og svarer på oppslag som kobler domenenavn til IP-adresser. Når du skriver inn en nettadresse, sender enheten din en forespørsel til en DNS-server for å finne den tilhørende IP-adressen, slik at nettleseren vet nøyaktig hvilken server den skal hente nettsiden fra.
Grunnen til at systemet finnes, er praktisk: mennesker husker ord lettere enn tall, mens datamaskiner kommuniserer via numeriske IP-adresser. En IPv4-adresse ser ut som 93.184.216.34, og de nyere IPv6-adressene er enda lengre. DNS lar deg bruke et lesbart domenenavn i stedet, og oversetter det i bakgrunnen.
Det er en vanlig misforståelse at DNS er «én stor server» et sted. I virkeligheten er DNS et distribuert system av mange tusen servere over hele verden som samarbeider. Ingen enkelt maskin har hele oversikten; ansvaret er delt opp i et hierarki, slik at systemet tåler enorm trafikk og fortsetter å fungere selv om deler av det faller ut.
Hvordan fungerer et DNS-oppslag steg for steg?

Et DNS-oppslag går gjennom en kjede av servere som peker videre til hverandre til riktig svar er funnet. Det hele skjer vanligvis på brøkdelen av et sekund. Slik ser kjeden ut når du besøker en nettside for første gang:
- Enheten din spør en rekursiv resolver. Dette er som regel DNS-serveren til internettleverandøren din, eller en offentlig resolver du selv har valgt. Resolveren gjør selve jobben med å finne svaret.
- Resolveren spør en rotserver. Rotserverne er toppen av hierarkiet. De gir ikke selve IP-adressen, men peker videre til riktig toppdomene-tjener. Det finnes 13 logiske rotservere (navngitt a til m), men hver av dem består i praksis av svært mange fysiske servere spredt rundt om i verden.
- Resolveren spør en TLD-tjener. TLD står for toppdomene, altså endelsen i adressen – for eksempel .no, .com eller .org. TLD-tjeneren vet hvilke navnetjenere som er ansvarlige for det aktuelle domenet.
- Resolveren spør den autoritative navnetjeneren. Dette er serveren som faktisk holder de korrekte postene for domenet. Den svarer med IP-adressen uten å måtte spørre noen andre.
- Svaret sendes tilbake. Resolveren gir IP-adressen til enheten din, og nettleseren kobler seg til riktig server og henter nettsiden.
DNS-forespørsler sendes som regel over port 53, oftest med protokollen UDP for fart, med en overgang til TCP for større svar. Du trenger ikke tenke på dette til daglig, men det forklarer hvorfor DNS er så raskt: hvert ledd gjør en liten, spesialisert oppgave.
Hva er en DNS-post?
En DNS-post er en enkelt oppføring i en sone som forteller hvordan en del av domenet skal håndteres. En autoritativ navnetjener kan holde mange typer poster for ett og samme domene. De vanligste er:
- A – kobler et domenenavn til en IPv4-adresse. Dette er den mest grunnleggende posten.
- AAAA – gjør det samme som A, men peker til en IPv6-adresse.
- CNAME – et alias som peker fra ett navn til et annet navn i stedet for direkte til en IP-adresse. Brukes for eksempel for å la www peke til hoveddomenet.
- MX – forteller hvilke servere som skal ta imot e-post til domenet. Hver MX-post har et prioritetstall der lavere tall forsøkes først.
- TXT – fri tekst, mye brukt til e-postsikkerhet (SPF, DKIM, DMARC) og til å bekrefte at du eier et domene overfor andre tjenester.
- NS – peker på hvilke navnetjenere som er ansvarlige for domenet.
Når du setter opp webhotell eller e-post for et domene, er det nettopp disse postene du endrer. En skrivefeil i en enkelt post kan gjøre nettsiden eller e-posten utilgjengelig, så det lønner seg å dobbeltsjekke.
Hva betyr DNS-cache og TTL?
DNS-cache er mellomlagring av svar slik at de samme oppslagene ikke må gjøres på nytt hver gang. Både resolveren, operativsystemet og nettleseren kan huske tidligere svar. Det er derfor en nettside ofte lastes raskere andre gang du besøker den.
Hvor lenge et svar får ligge i cachen, bestemmes av verdien TTL (Time To Live), oppgitt i sekunder. En lav TTL betyr at endringer slår gjennom raskt, men gir flere oppslag. En høy TTL gir mindre trafikk, men gjør at endringer tar lengre tid å nå alle. Når folk sier at en DNS-endring kan ta «opptil 24–48 timer å spre seg», er det nettopp fordi gamle svar fortsatt ligger i cacher rundt om til TTL-en løper ut – fenomenet kalles ofte DNS-propagering.
Rekursive og autoritative DNS-tjenere
Det er nyttig å skille mellom to hovedroller, fordi de ofte forveksles:
- Rekursiv tjener (resolver): tar imot spørsmålet ditt og gjør alt arbeidet med å finne svaret ved å følge kjeden over. Den lagrer også svar i cache. Dette er serveren enheten din snakker direkte med.
- Autoritativ tjener: holder de offisielle postene for ett eller flere domener og svarer med fasiten uten å spørre andre. Driver du et domene, ligger postene dine på en slik tjener – ofte hos domeneforhandleren eller webhotellet ditt.
For .no-domener er det Norid som administrerer toppdomenet og registeret, mens selve postene for ditt domene styres der du har registrert det.
Offentlige DNS-tjenere du kan bruke
En offentlig DNS-tjener er en gratis resolver som hvem som helst kan bruke i stedet for standardtjeneren fra internettleverandøren. Mange bytter til en offentlig resolver for å få raskere oppslag, bedre personvern eller innebygd filtrering av skadelige domener. De mest kjente er fra Cloudflare, Google og Quad9.
Sammenligning av DNS-tjenere
| Tjeneste | Primær | Sekundær | Kryptert DNS | Særtrekk |
|---|---|---|---|---|
| Cloudflare | 1.1.1.1 | 1.0.0.1 | DoH og DoT | Vektlegger personvern; logger slettes raskt |
| Google Public DNS | 8.8.8.8 | 8.8.4.4 | DoH og DoT | Stabilt og mye brukt globalt |
| Quad9 | 9.9.9.9 | 149.112.112.112 | DoH og DoT | Blokkerer kjente skadevare- og phishing-domener |
Alle tre støtter krypterte oppslag via DNS over HTTPS (DoH) og DNS over TLS (DoT), som skjuler hvilke nettsider du slår opp fra andre på nettverket. Quad9 blokkerer i tillegg kjente skadevare- og phishing-domener som standard. Hvilken som er raskest varierer med hvor du befinner deg, så det kan være verdt å teste.
DNS og sikkerhet
DNS ble opprinnelig laget uten innebygd sikkerhet, og det åpner for noen angrep du bør kjenne til. Det betyr ikke at DNS er farlig å bruke – men det forklarer hvorfor flere sikkerhetslag har kommet til.
DNS-hijacking og manipulerte innstillinger
Ved DNS-hijacking endrer en angriper hvilken DNS-tjener enheten din bruker, slik at du sendes til falske nettsider selv om du skrev inn riktig adresse. En klassisk variant er en kopi av nettbanken din som lokker deg til å taste inn brukernavn og passord. Skadevare på maskinen eller en kompromittert hjemmeruter er typiske årsaker. Oppdatert programvare, et aktivt antivirusprogram og sterke ruterpassord reduserer risikoen.
Cache poisoning
Ved cache poisoning (forgiftning av cachen) lurer en angriper en resolver til å lagre et falskt svar, slik at mange brukere sendes feil sted helt til det falske svaret utløper. Dette rammer selve DNS-infrastrukturen, ikke bare én enhet.
DNSSEC – signering av svarene
DNSSEC er et sikkerhetstillegg som signerer DNS-svar digitalt, slik at resolveren kan kontrollere at svaret virkelig kommer fra riktig kilde og ikke er endret underveis. Det stopper flere forfalskningsangrep, men krypterer ikke innholdet. Vil du gå i dybden, har vi en egen artikkel om DNSSEC.
Slik bytter du DNS-tjener
Å bytte DNS-tjener er en trygg og vanlig operasjon du kan gjøre selv på noen minutter. Du kan endre innstillingen på én enhet, eller på ruteren for at hele husstanden skal bruke den nye tjeneren.
- På ruteren: logg inn på ruterens administrasjonsside, finn DNS-innstillingene og skriv inn ønsket primær- og sekundæradresse.
- På Windows: gå til Innstillinger > Nettverk og internett, velg tilkoblingen og endre DNS-serveradressene manuelt.
- På macOS: åpne Systeminnstillinger > Nettverk, velg tilkoblingen, gå til DNS-fanen og legg til adressene.
- På mobil: nyere Android og iOS støtter «privat DNS» / kryptert DNS der du legger inn tjenerens vertsnavn.
Legg alltid inn både en primær- og en sekundæradresse fra samme leverandør, slik at oppslag fortsetter å fungere om den ene skulle være utilgjengelig.
Vanlige feil og misforståelser
Når DNS forårsaker problemer, er det som regel noen få ting som går igjen:
- Å tro at endringer slår gjennom umiddelbart. På grunn av TTL og cache kan en endring ta flere timer. Tøm gjerne DNS-cachen lokalt hvis du har gjort en endring og fortsatt ser den gamle siden.
- Å blande sammen DNS og selve nettsiden. Ligger ikke posten riktig, får nettleseren aldri kontakt – selv om serveren og nettsiden fungerer helt fint.
- Å bare legge inn én DNS-adresse. Uten en sekundæradresse mister du navneoppslag hvis den ene tjeneren er nede.
- Å peke en MX- eller CNAME-post feil. En MX-post skal peke til et vertsnavn med A/AAAA-post, ikke til en IP-adresse eller et alias.
- Å stole blindt på standardtjeneren. Internettleverandørens resolver er ikke alltid raskest eller mest personvernvennlig; det er lov å teste alternativer.
Vil du forstå helheten rundt domener og nettsider, kan det være nyttig å lese om toppdomener (TLD) ved siden av denne artikkelen.
Referansekilder
Vanlige spørsmål (FAQ)
Hva er forskjellen på en DNS-server og en IP-adresse?
En IP-adresse er den numeriske adressen en enhet eller server har på nettet. En DNS-server er tjeneren som oversetter et lesbart domenenavn til den riktige IP-adressen, slik at du slipper å huske tallene selv.
Hva skjer hvis en DNS-server ikke svarer?
Får ikke enheten din svar fra DNS-serveren, klarer den ikke å finne IP-adressen, og nettsiden lastes ikke – ofte med en feilmelding om at serveren ikke ble funnet. Derfor er det lurt å ha en sekundær DNS-adresse som reserve.
Er det trygt å bytte til en offentlig DNS-tjener?
Ja. Å bytte til en anerkjent offentlig resolver som Cloudflare, Google eller Quad9 er en vanlig og trygg endring. Mange opplever raskere oppslag eller bedre personvern, og du kan når som helst bytte tilbake.
Hvor lang tid tar en DNS-endring?
Det avhenger av TTL-verdien på posten. Nye oppslag kan oppdateres på minutter, men fordi gamle svar ligger i cacher rundt om, regner man gjerne med opptil 24–48 timer før en endring er synlig overalt.
Trenger jeg å kunne noe om DNS for å ha en nettside?
For å ha en helt vanlig nettside styrer webhotellet som regel DNS for deg. Men grunnleggende forståelse er nyttig når du skal koble på e-post, flytte domene eller feilsøke – da vet du hvilke poster som gjør hva.